把监管条文编译为网关代码:NIST AI RMF、欧盟 AI 法案与中国生成式 AI 管理办法的工程化映射
不同法域的 AI 治理文本虽然法律效力各异,但在工程层面可按风险分级、数据来源、内容标识与人工监督的分析框架,映射为模型网关的访问策略、提示词注册表与智能中枢的人工确认记录。

合规审查的工程断层:为何法务清单挡不住越权请求
设想这样一种情形:某跨区域运营的机构准备上线内部大模型助手,法务与合规团队对照各地监管文本编写了详尽的管理制度,明确要求保护个人信息、禁止越权调用并保留人工复核记录。然而系统上线后,研发团队只是把制度写进了系统提示词,既没有按岗位隔离工具与知识库权限,也没有在工作流中设置强制暂停的人工审批节点。当内外部审计要求出示某次业务办理的权限依据与复核轨迹时,工程团队只能翻找零散的应用日志。
合规文件无法靠提示词自行生效。本文不构成法律意见,而是从系统架构视角提出一个分析框架:NIST AI 风险管理框架、欧盟《人工智能法案》与中国《生成式人工智能服务管理暂行办法》虽然法律性质不同,但在风险分级、数据来源、内容标识与人工监督上存在可对照的工程要求,可映射为网关访问策略、提示词注册表与审计记录。
跨法域治理文本的制度定位与工程对照框架
把监管语言转化为软件设计,首先须厘清不同文本的法律效力边界,避免将自愿性技术指南与强制性法律混为一谈。
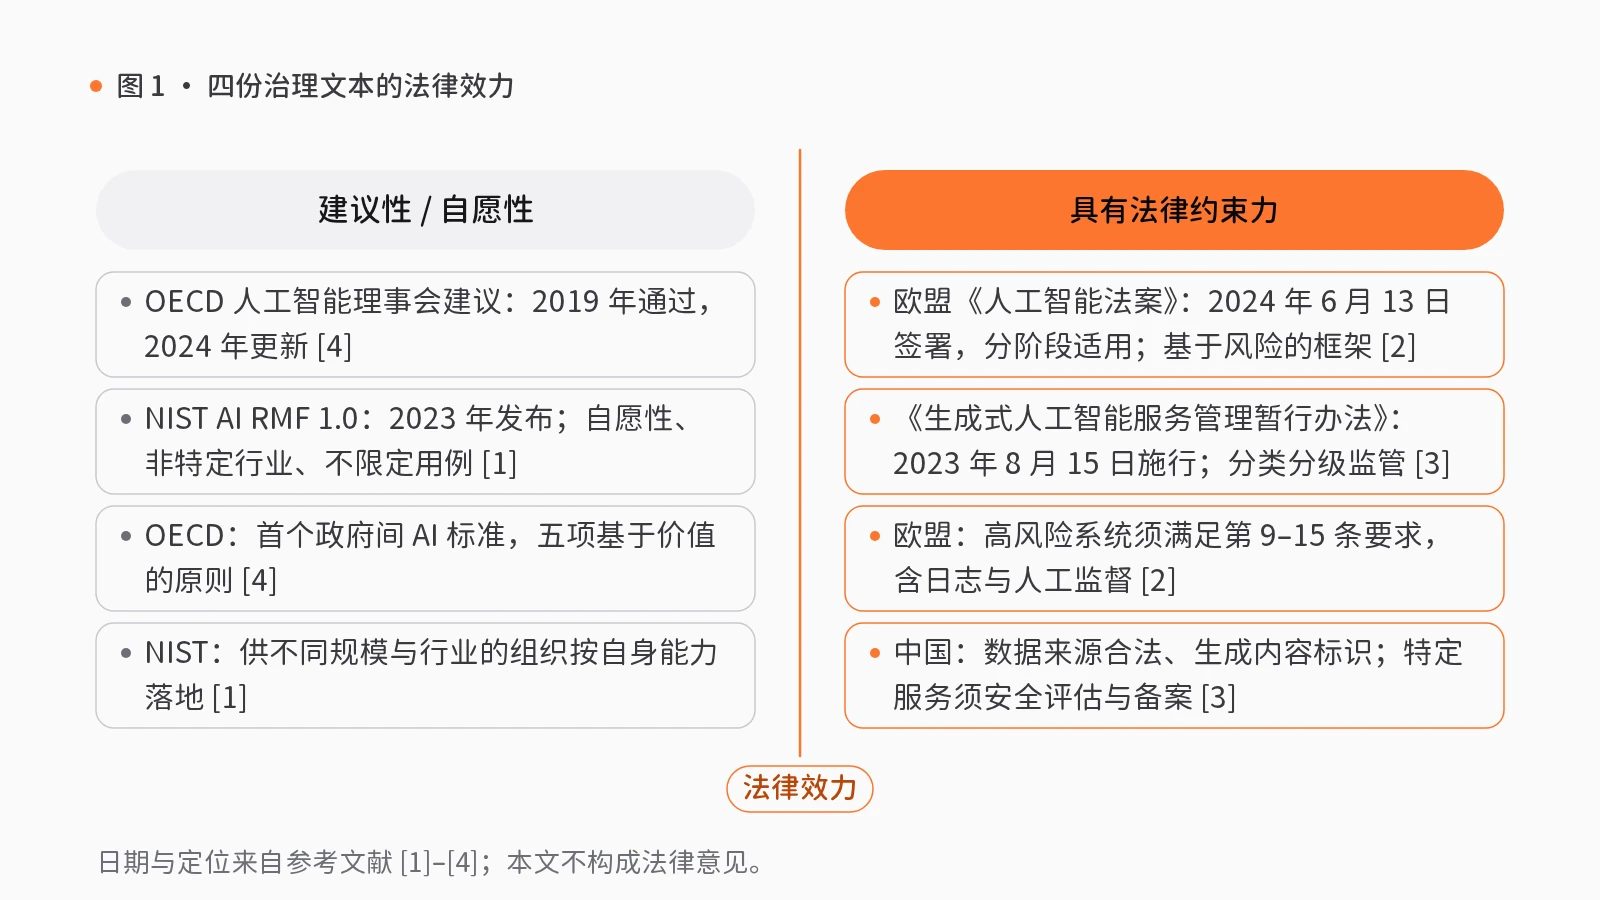
在国际组织与技术标准层面,经济合作与发展组织(OECD)于 2019 年通过并于 2024 年更新的《人工智能理事会建议》是首个政府间 AI 标准,属于不具法律约束力的建议性文件。该文本提出了五项基于价值的原则:包容性增长、可持续发展与福祉;包含公平与隐私在内的人权与民主价值;透明度与可解释性;稳健性、安全性与安全保障;以及问责制,并附有国家政策建议[4]。美国国家标准与技术研究院(NIST)依据 2020 年《国家人工智能倡议法》(P.L. 116-283)指示,于 2023 年发布《人工智能风险管理框架》(AI RMF 1.0),定位为自愿性、保护权利、非特定行业且不限定用例的资源[1]。它旨在保持实用性并随技术演进而调整,供不同规模与行业的组织按自身能力落地,在协助管理 AI 风险、促进社会获益的同时防范潜在危害[1]。
在具有强制效力的法域立法中,欧盟于 2024 年 6 月 13 日签署的《人工智能法案》(Regulation (EU) 2024/1689)是具有法律约束力的欧盟法律,按分阶段日期适用[2]。该法案采用基于风险的框架:禁止特定 AI 实践(第 5 条);高风险 AI 系统须满足风险管理系统(第 9 条)、数据与数据治理(第 10 条)、技术文档(第 11 条)、记录保存与自动日志(第 12 条)、透明度与向部署者提供信息(第 13 条)、人工监督(第 14 条)以及准确性、稳健性与网络安全(第 15 条)等要求[2];同时规定了包括标记 AI 生成内容在内的特定系统透明度义务(第 50 条)及通用目的 AI 模型提供者义务[2]。在中国大陆,国家互联网信息办公室等部门于 2023 年发布、自 2023 年 8 月 15 日施行的《生成式人工智能服务管理暂行办法》(第 15 号令),对在中国大陆境内向公众提供生成式 AI 服务具有约束力[3]。办法鼓励创新并实行“包容审慎”和分类分级监管,要求训练数据来源合法、尊重知识产权与个人信息、遵守数据标注规则、生成内容不违法,并按深度合成规定标识图片与视频等生成内容;对具有舆论属性或社会动员能力的服务要求安全评估与算法备案,并要求建立用户投诉举报机制与防范未成年人过度依赖的措施[3]。
从条文到系统架构:网关策略、提示词注册与人工关口
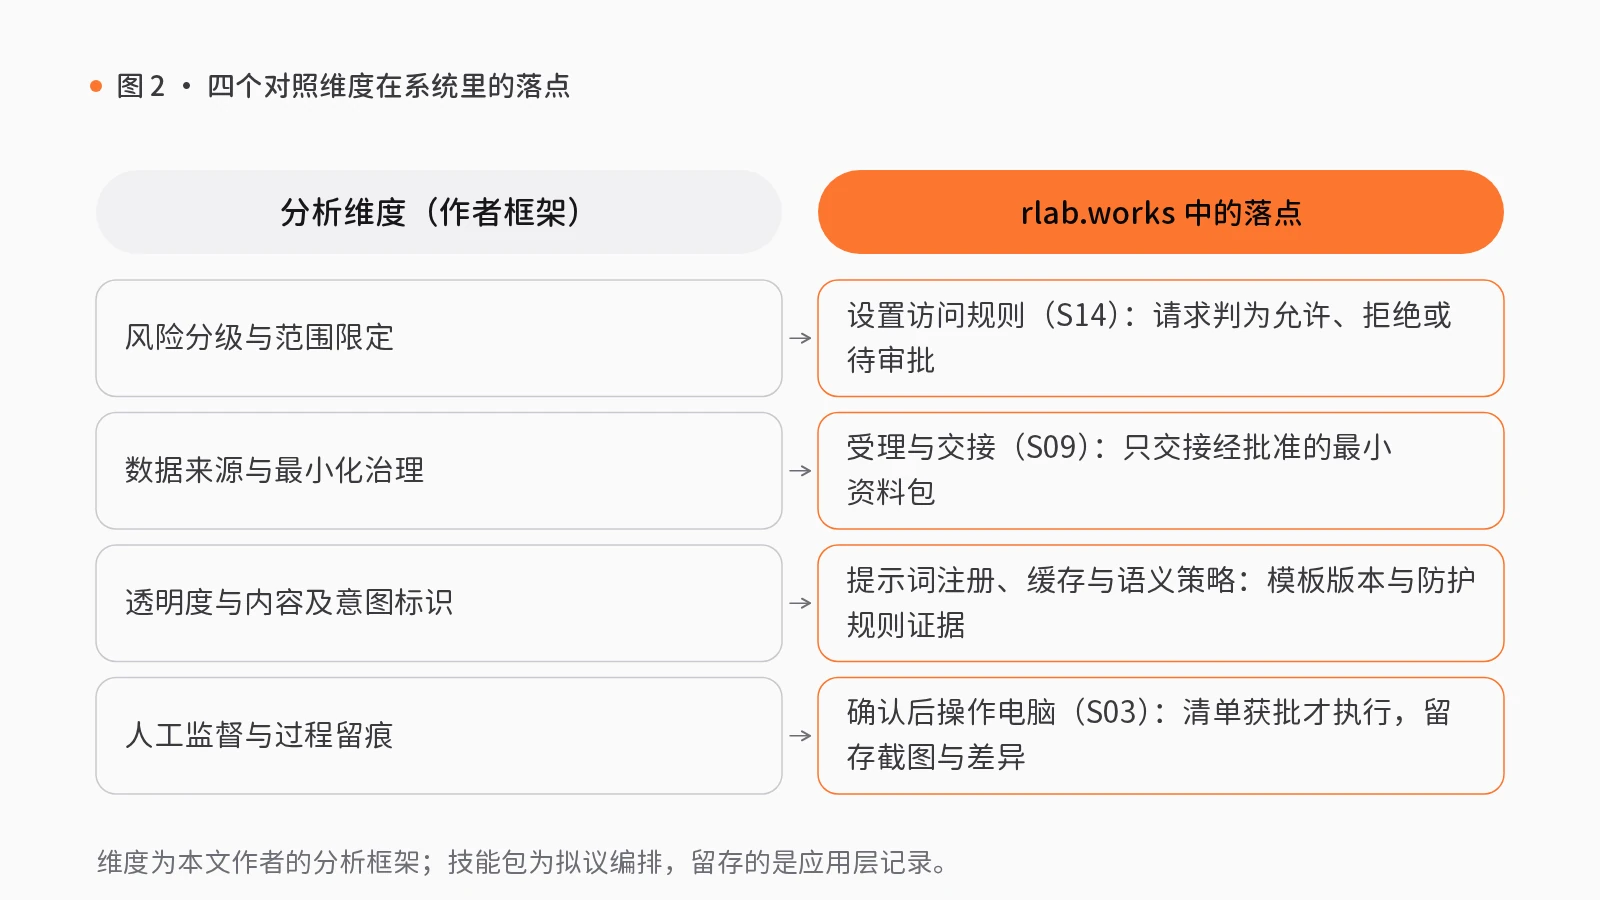
在 rlab.works 中,上述分析框架映射至模型网关与智能中枢模块,通过技能包与底层组件建立工程契约。
针对风险分级与访问控制,模型网关模块的「团队模型访问规则(S14)」技能包以“团队分工、服务目录与访问要求”为初始输入:先辅助按角色定规则,产出角色和请求规则草案;再进入人工复核关口,由指定复核人或请求提出者审阅差异,被拒绝的输出退回修订且不进入下一步,批准后生成规则版本;随后辅助完成“规则生效”,对请求作出允许、拒绝或待审批判定;最后经人工抽查请求记录,形成访问验收结论与可回退版本。底层由“工作区与智能体访问治理”组件限定工作区、团队与命名空间角色范围,并配合“提示词注册、缓存与语义策略”组件管理提示词模板、识别请求意图并产出上下文与防护规则证据(其上下文优化包含仅供参考的建议模式)。
针对高风险动作的人工监督与留证,智能中枢模块的「经审批的电脑操作(S03)」技能包以“操作目标、账号和允许修改的资料”为输入:先辅助准备账号与登录以获取可用会话与受限上下文;经人工复核审批操作清单(未获批不推进);再辅助执行并留存截图、文件差异和执行回执;最后由人工检查改动并输出变更与异常记录。对于敏感资料流转,「服务受理与转交(S09)」技能包依据“服务请求、身份凭据与分工规则”,辅助确认账号角色、建立绑定账号的服务记录,在“批准交接资料”处设强制人工复核,仅交接经批准的最小资料包并记录后续状态。这类人工关口依托“可审计工作流、人工确认与决策复盘”组件,在需人工决策时暂停并记录复核结果。
工程边界同样须如实说明:站点所有技能包均为拟议编排,仅以合成数据演示,尚未接入真实服务。组件成熟度基于静态源码检查;“工作区与智能体访问治理”和“提示词注册、缓存与语义策略”为可运行代码,而“可审计工作流、人工确认与决策复盘”为原型,工具步骤仅作占位与记录,智能体建议来自输入或默认值而非自主执行,所留存的是应用层记录,不应夸大为不可篡改的回执。
上线前的合规工程检验清单
在资助或上线受监管场景的试点前,管理层与架构师可开展以下检验:
- 访问边界是否由网关强制执行? 确认角色权限与资料读取范围由网关策略拦截并支持版本回退,而非仅靠提示词指令。
- 关键动作是否具备阻断式人工关口? 确认电脑操作与资料交接前设有工作流级人工复核,被拒绝的产出无法推进。
- 调用链是否留存上下文与复核证据? 检查是否记录了提示词版本、允许或拒绝的策略依据,以及复核结论与变更差异。
觉得有用?分享给需要的人。
参考文献
- [1]
National Institute of Standards and Technology (NIST). (2023). Artificial Intelligence Risk Management Framework (AI RMF 1.0) (NIST AI 100-1). U.S. Department of Commerce. doi.org/10.6028/NIST.AI.100-1
- [2]
European Parliament and Council of the European Union. (2024). Regulation (EU) 2024/1689 of the European Parliament and of the Council of 13 June 2024 laying down harmonised rules on artificial intelligence (Artificial Intelligence Act). Official Journal of the European Union, L 2024/1689. eur-lex.europa.eu ↗
- [3]
国家互联网信息办公室等七部门 (Cyberspace Administration of China et al.). (2023). 《生成式人工智能服务管理暂行办法》(Interim Measures for the Management of Generative Artificial Intelligence Services, Order No. 15). gov.cn ↗
- [4]
OECD. (2019). Recommendation of the Council on Artificial Intelligence (OECD/LEGAL/0449, updated 2024). OECD. legalinstruments.oecd.org ↗
相关能力
技能包
S14 · 模型网关
团队模型访问规则
团队普遍使用 AI,但模型与工具的使用权限缺乏管理,出现问题难以追查。
按角色设定访问规则,规则变更须经审批后生效,再以实际请求测试放行与拦截。
- 按角色定规则
- 审阅规则变更人工复核
- 规则生效
- 抽查请求记录人工复核
4 步2 处人工复核6 个组件

S03 · 智能中枢
经审批的电脑操作
后台录入、填表、修改文件等重复操作希望交由 AI 执行,又担心误操作。
AI 先列出操作位置与修改内容,经批准后执行;每一步均保留截图与改动记录。
- 准备账号与登录
- 审批操作清单人工复核
- 执行并截图
- 检查改动人工复核
4 步2 处人工复核8 个组件
S09 · 智能中枢
服务受理与转交
客户提出问题后,客服需核实身份、查询资料、寻找负责人,多次转交仍无人跟进。
先核对账号与角色,建立服务记录,仅向负责人移交必要资料,交接均留有回执。
- 核对账号与角色
- 建立服务记录
- 批准交接资料人工复核
- 转交负责人
4 步1 处人工复核10 个组件