把監管條文編譯為網關代碼:NIST AI RMF、歐盟 AI 法案與中國生成式 AI 管理辦法的工程化映射
不同法域的 AI 治理文本雖然法律效力各異,但在工程層面可按風險分級、數據來源、內容標識與人工監督的分析框架,映射為模型網關的訪問策略、提示詞註冊表與智能中樞的人工確認記錄。

合規審查的工程斷層:為何法務清單擋不住越權請求
設想這樣一種情形:某跨區域運營的機構準備上線內部大模型助手,法務與合規團隊對照各地監管文本編寫了詳盡的管理制度,明確要求保護個人資訊、禁止越權調用並保留人工複核記錄。然而系統上線後,研發團隊只是把制度寫進了系統提示詞,既沒有按崗位隔離工具與知識庫權限,也沒有在工作流中設定強制暫停的人工審批節點。當內外部審計要求出示某次業務辦理的權限依據與複核軌跡時,工程團隊只能翻找零散的應用日誌。
合規文件無法靠提示詞自行生效。本文不構成法律意見,而是從系統架構視角提出一個分析框架:NIST AI 風險管理框架、歐盟《人工智能法案》與中國《生成式人工智能服務管理暫行辦法》雖然法律性質不同,但在風險分級、數據來源、內容標識與人工監督上存在可對照的工程要求,可映射為網關訪問策略、提示詞註冊表與審計記錄。
跨法域治理文本的制度定位與工程對照框架
把監管語言轉化為軟件設計,首先須釐清不同文本的法律效力邊界,避免將自願性技術指南與強制性法律混為一談。
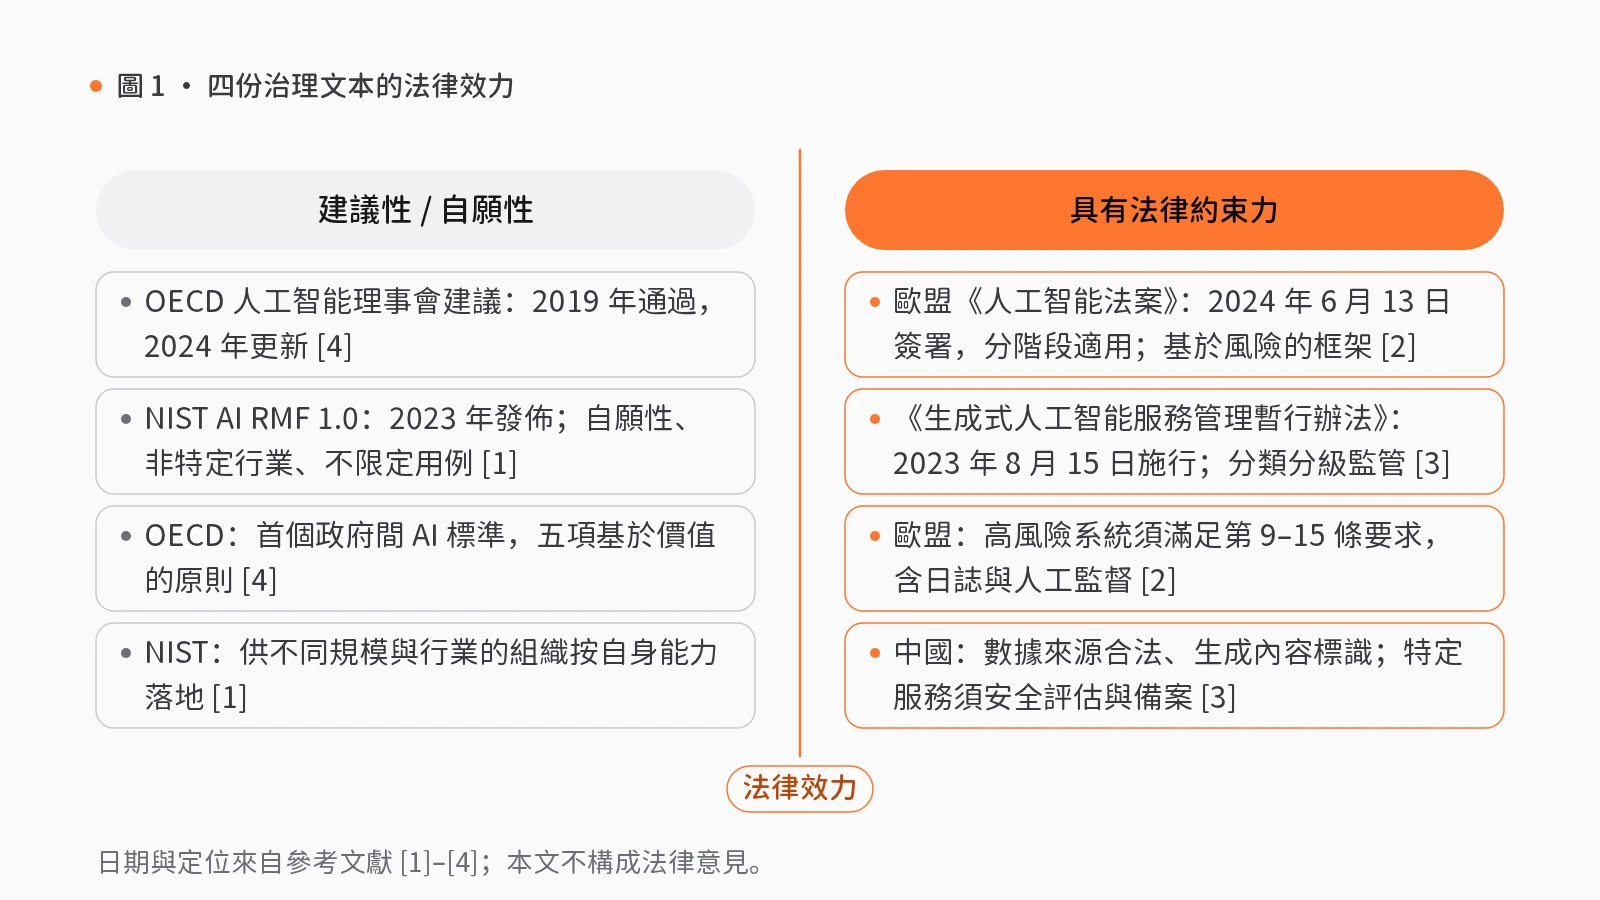
在國際組織與技術標準層面,經濟合作與發展組織(OECD)於 2019 年通過並於 2024 年更新的《人工智能理事會建議》是首個政府間 AI 標準,屬於不具法律約束力的建議性文件。該文本提出了五項基於價值的原則:包容性增長、可持續發展與福祉;包含公平與隱私在內的人權與民主價值;透明度與可解釋性;穩健性、安全性與安全保障;以及問責制,並附有國家政策建議[4]。美國國家標準與技術研究院(NIST)依據 2020 年《國家人工智能倡議法》(P.L. 116-283)指示,於 2023 年發佈《人工智能風險管理框架》(AI RMF 1.0),定位為自願性、保護權利、非特定行業且不限定用例的資源[1]。它旨在保持實用性並隨技術演進而調整,供不同規模與行業的組織按自身能力落地,在協助管理 AI 風險、促進社會獲益的同時防範潛在危害[1]。
在具有強制效力的法域立法中,歐盟於 2024 年 6 月 13 日簽署的《人工智能法案》(Regulation (EU) 2024/1689)是具有法律約束力的歐盟法律,按分階段日期適用[2]。該法案採用基於風險的框架:禁止特定 AI 實踐(第 5 條);高風險 AI 系統須滿足風險管理系統(第 9 條)、數據與數據治理(第 10 條)、技術文檔(第 11 條)、記錄保存與自動日誌(第 12 條)、透明度與向部署者提供資訊(第 13 條)、人工監督(第 14 條)以及準確性、穩健性與網絡安全(第 15 條)等要求[2];同時規定了包括標記 AI 生成內容在內的特定系統透明度義務(第 50 條)及通用目的 AI 模型提供者義務[2]。在中國大陸,國家互聯網資訊辦公室等部門於 2023 年發佈、自 2023 年 8 月 15 日施行的《生成式人工智能服務管理暫行辦法》(第 15 號令),對在中國大陸境內向公眾提供生成式 AI 服務具有約束力[3]。辦法鼓勵創新並實行「包容審慎」和分類分級監管,要求訓練數據來源合法、尊重知識產權與個人資訊、遵守數據標註規則、生成內容不違法,並按深度合成規定標識圖片與影片等生成內容;對具有輿論屬性或社會動員能力的服務要求安全評估與算法備案,並要求建立用戶投訴舉報機制與防範未成年人過度依賴的措施[3]。
從條文到系統架構:網關策略、提示詞註冊與人工關口
在 rlab.works 中,上述分析框架映射至模型網關與智能中樞模組,通過技能包與底層組件建立工程契約。
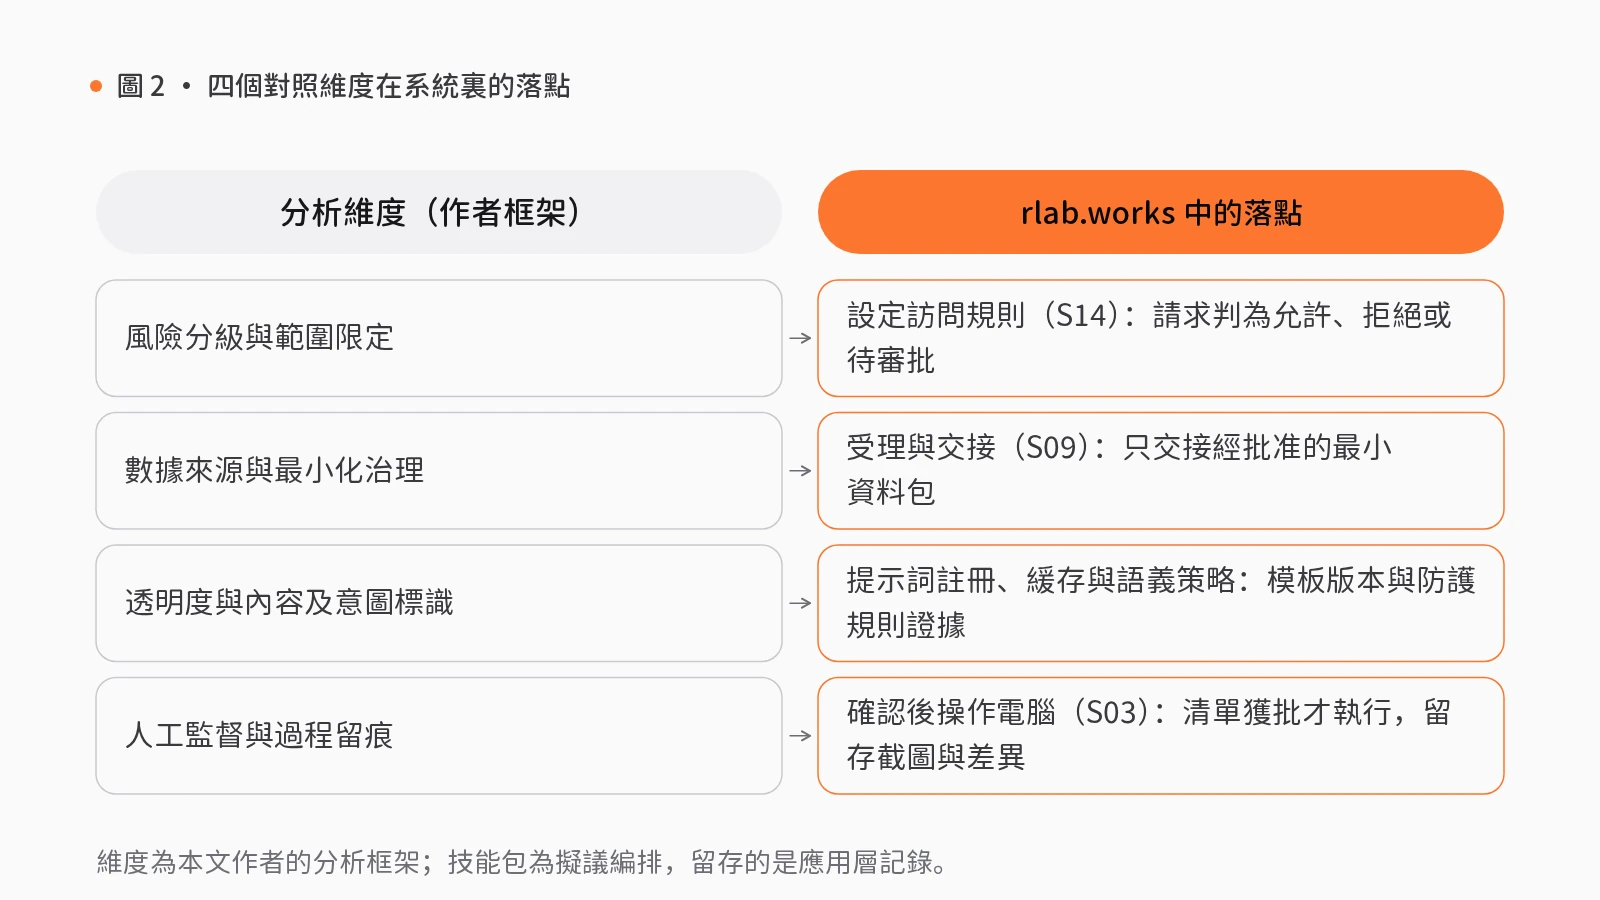
針對風險分級與訪問控制,模型網關模組的「團隊模型訪問規則(S14)」技能包以「團隊分工、服務目錄與訪問要求」為初始輸入:先輔助按角色定規則,產出角色和請求規則草案;再進入人工複核關口,由指定複核人或請求提出者審閲差異,被拒絕的輸出退回修訂且不進入下一步,批准後生成規則版本;隨後輔助完成「規則生效」,對請求作出允許、拒絕或待審批判定;最後經人工抽查請求記錄,形成訪問驗收結論與可回退版本。底層由「工作區與智能體訪問治理」組件限定工作區、團隊與命名空間角色範圍,並配合“提示詞註冊、緩存與語義策略”組件管理提示詞模板、識別請求意圖並產出上下文與防護規則證據(其上下文優化包含僅供參考的建議模式)。
針對高風險動作的人工監督與留證,智能中樞模組的「經審批的電腦操作(S03)」技能包以「操作目標、帳戶和允許修改的資料」為輸入:先輔助準備帳戶與登入以獲取可用會話與受限上下文;經人工複核審批操作清單(未獲批不推進);再輔助執行並留存截圖、文件差異和執行回執;最後由人工檢查改動並輸出變更與異常記錄。對於敏感資料流轉,「服務受理與轉交(S09)」技能包依據「服務請求、身份憑據與分工規則」,輔助確認帳戶角色、建立綁定帳戶的服務記錄,在「批准交接資料」處設強制人工複核,僅交接經批准的最小資料包並記錄後續狀態。這類人工關口依託「可審計工作流、人工確認與決策復盤」組件,在需人工決策時暫停並記錄複核結果。
工程邊界同樣須如實説明:站點所有技能包均為擬議編排,僅以合成數據演示,尚未接入真實服務。組件成熟度基於靜態源碼檢查;「工作區與智能體訪問治理」和「提示詞註冊、緩存與語義策略」為可運行代碼,而「可審計工作流、人工確認與決策復盤」為原型,工具步驟僅作佔位與記錄,智能體建議來自輸入或預設值而非自主執行,所留存的是應用層記錄,不應誇大為不可篡改的回執。
上線前的合規工程檢驗清單
在資助或上線受監管場景的試點前,管理層與架構師可開展以下檢驗:
- 訪問邊界是否由網關強制執行? 確認角色權限與資料讀取範圍由網關策略攔截並支援版本回退,而非僅靠提示詞指令。
- 關鍵動作是否具備阻斷式人工關口? 確認電腦操作與資料交接前設有工作流級人工複核,被拒絕的產出無法推進。
- 調用鏈是否留存上下文與複核證據? 檢查是否記錄了提示詞版本、允許或拒絕的策略依據,以及複核結論與變更差異。
覺得有用?分享給需要的人。
參考文獻
- [1]
National Institute of Standards and Technology (NIST). (2023). Artificial Intelligence Risk Management Framework (AI RMF 1.0) (NIST AI 100-1). U.S. Department of Commerce. doi.org/10.6028/NIST.AI.100-1
- [2]
European Parliament and Council of the European Union. (2024). Regulation (EU) 2024/1689 of the European Parliament and of the Council of 13 June 2024 laying down harmonised rules on artificial intelligence (Artificial Intelligence Act). Official Journal of the European Union, L 2024/1689. eur-lex.europa.eu ↗
- [3]
國家互聯網資訊辦公室等七部門 (Cyberspace Administration of China et al.). (2023). 《生成式人工智能服務管理暫行辦法》(Interim Measures for the Management of Generative Artificial Intelligence Services, Order No. 15). gov.cn ↗
- [4]
OECD. (2019). Recommendation of the Council on Artificial Intelligence (OECD/LEGAL/0449, updated 2024). OECD. legalinstruments.oecd.org ↗
相關能力
技能包
S14 · 模型網關
團隊模型訪問規則
團隊普遍使用 AI,但模型與工具的使用權限缺乏管理,出現問題難以追查。
按角色設定訪問規則,規則變更須經審批後生效,再以實際請求測試放行與攔截。
- 按角色定規則
- 審閲規則變更人工複核
- 規則生效
- 抽查請求記錄人工複核
4 步2 處人工複核6 個組件

S03 · 智能中樞
經審批的電腦操作
後台錄入、填表、修改文件等重複操作希望交由 AI 執行,又擔心誤操作。
AI 先列出操作位置與修改內容,經批准後執行;每一步均保留截圖與改動記錄。
- 準備帳戶與登入
- 審批操作清單人工複核
- 執行並截圖
- 檢查改動人工複核
4 步2 處人工複核8 個組件
S09 · 智能中樞
服務受理與轉交
客戶提出問題後,客服需核實身份、查詢資料、尋找負責人,多次轉交仍無人跟進。
先核對帳戶與角色,建立服務記錄,僅向負責人移交必要資料,交接均留有回執。
- 核對帳戶與角色
- 建立服務記錄
- 批准交接資料人工複核
- 轉交負責人
4 步1 處人工複核10 個組件