把智能体当成身份主体:运行时作用域凭证与非人类身份治理
向调用工具的智能体发放共享静态密钥与常设权限,会在智能体规模上重演非人类身份的失控模式。生产级工程必须将每个智能体视为独立的身份主体,为其配置经环境证明的短生命周期凭证、明确责任人、按需最小权限作用域与可吊销的审计链路,并与沙箱隔离及人工复核关口协同运作。

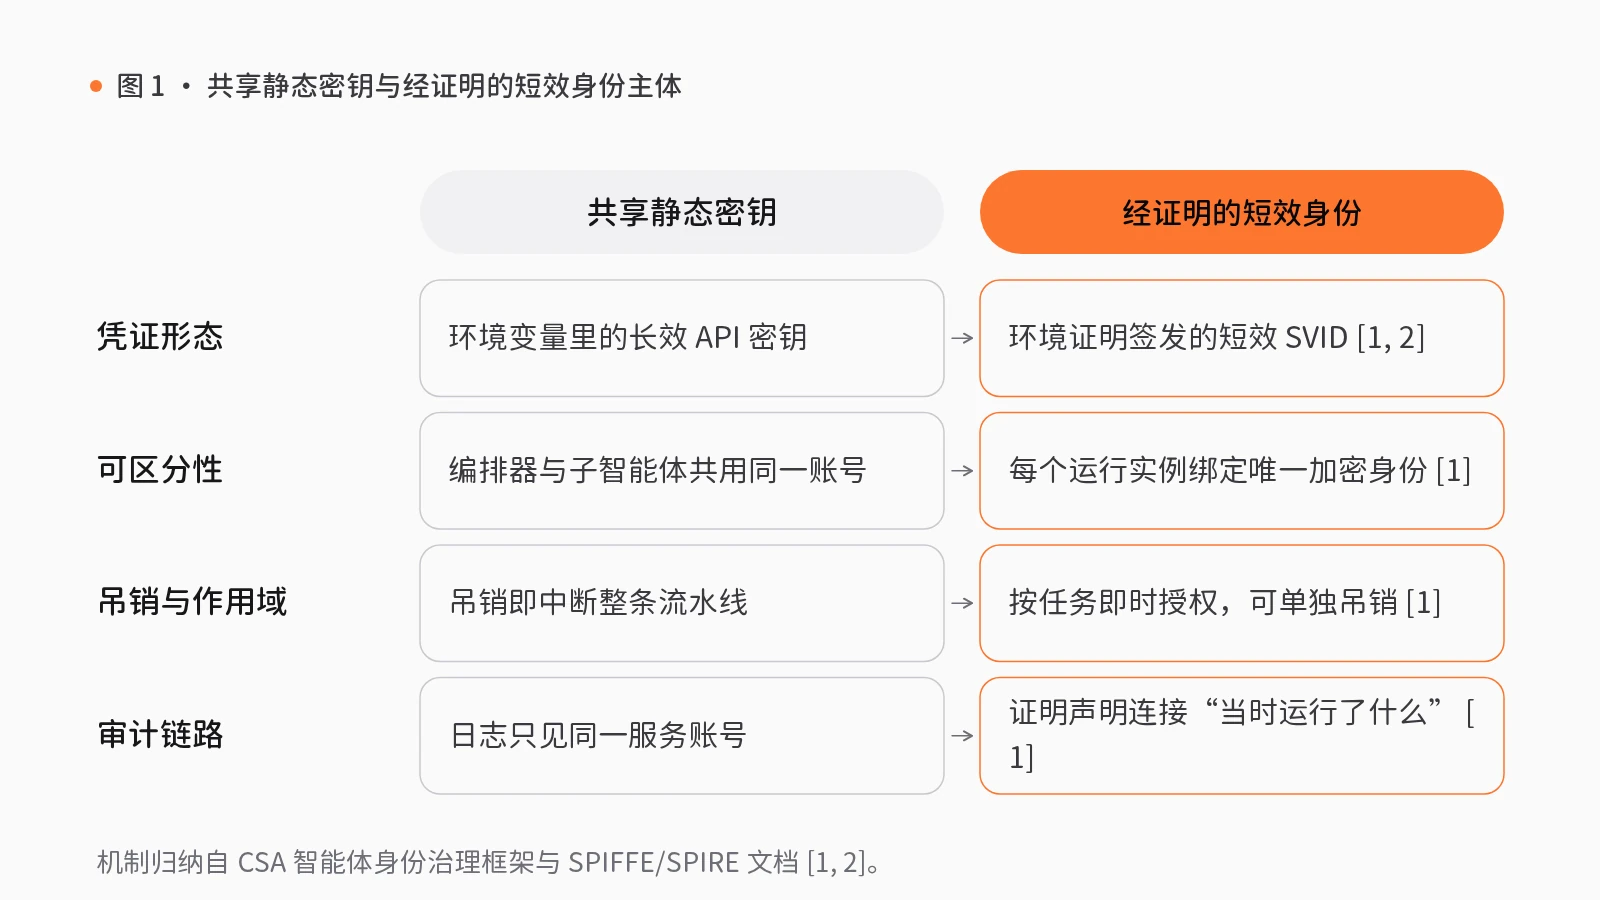
共享密钥与常设权限:当工具调用智能体放大非人类身份风险
在企业推动智能体接入内部系统的试点中,研发团队常将服务账号的静态 API 密钥写入环境变量,让编排器、持久化助手与临时子智能体共用同一套宽泛凭证调用外部接口。一旦下游出现异常写入或越权检索,安全与审计团队在日志中只能看到同一服务账号的记录——既无法区分是哪个运行实例发起了操作,也无法在不中断整条流水线的前提下单独吊销涉事智能体的权限。
2026 年 10 月中旬,行业内围绕智能体运行时授权与身份策略层的产品化探索升温,反映出传统静态凭证已无法支撑工具调用场景的治理。向调用工具的智能体授予共享 API 密钥与常设特权,本质上是在智能体规模上重演非人类身份的失效模式[1]。具备生产就绪度的系统必须将每个智能体视为独立的身份主体:具备经运行环境证明的短生命周期身份、明确的责任人、按需分配的最小权限作用域,以及可随时吊销的审计关联链路;这一身份治理层并非替代沙箱隔离与人工复核关口,而是与二者互为补充。
从工作负载证明到任务级动态授权:非人类身份治理的技术机制
要把智能体纳入工程化的身份治理体系,首先必须解决“如何在不依赖静态密钥的前提下确认运行实例是谁”以及“如何防止身份凭证演变为常设特权”这两个核心机制问题。
云安全联盟在 2026 年发布的智能体非人类身份治理框架中指出,基于云原生计算基金会的 SPIFFE 与 SPIRE 标准,系统可通过对执行环境的证明签发短生命周期加密身份文档,替代静态 API 密钥[1, 2]。具体而言,SPIRE 代理包含 NodeAttestor、WorkloadAttestor、KeyManager 与 SVIDStore 等插件,结合节点证明与工作负载内省选择器生成加密签名的短效凭证[2]。每个智能体均可获得与部署上下文(容器、节点、代码签名)绑定的唯一加密身份;该身份自动续期,安全策略直接绑定至 SPIFFE ID,环境证明则构建起将具体操作与“当时运行了什么”的可验证声明连接起来的审计轨迹[1]。
然而,仅有底层工作负载身份不足以闭合治理链条。CSA(2026)强调了关键的架构边界[1]:
- 零常设权限与按需即时授权:智能体不应持有宽泛的连续凭证,而应按任务申请受时间与作用域限制的访问权限;针对任务上下文,基于属性或基于策略的访问控制比静态角色访问控制更为适用[1]。
- 编排器与高频短暂子智能体的层级委派:SPIFFE 适合编排器与持久化智能体;但极高并发的短暂子智能体若逐一执行环境证明会引入延迟,因此可从编排器 SVID 派生委派令牌,在不增加子智能体证明延迟的前提下保留审计父子链路[1]。
- 智能体注册表鸿沟:工作负载 SVID 仅证明进程身份,本身不等同于经批准的行为边界或工具调用授权[1]。
从组织风险治理看,美国国家标准与技术研究院于 2023 年 1 月发布的《人工智能风险管理框架》提出了治理、映射、度量与管理四项核心功能[3]。NIST AI RMF 1.0 并未强制要求采用 SPIFFE,但团队可将智能体身份控制映射到 Govern、Map 与 Manage 的治理结果上,涵盖资产清单、责任人归属、最小权限、持续监控与残余风险接受[3]。
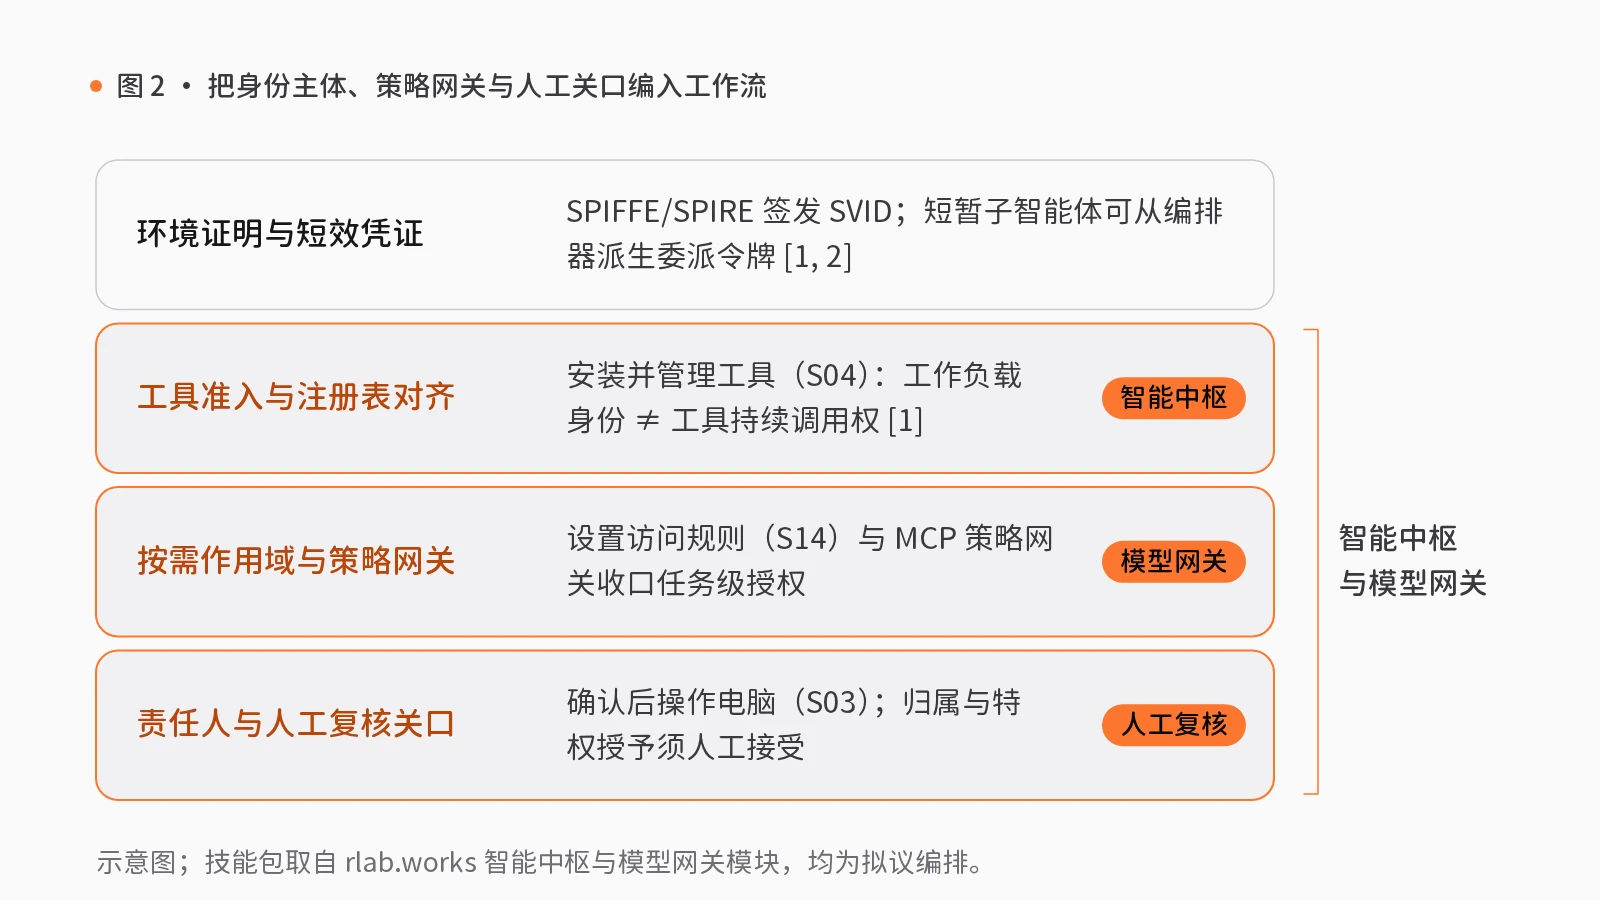
工程落地与能力映射:把身份主体、策略网关与人工关口编入工作流
将上述机制转化为系统架构,意味着不能仅在网络边界设置一道粗粒度的防火墙,而要把“作用域身份签发”“运行时策略拦截”与“人工责任关口”同时嵌入模块与工作流契约中。
在 rlab.works 的能力体系中,**智能中枢(Agent OS)与模型网关(AI Gateway)**协同承接这一治理需求。围绕智能体的运行时权限与工具调用,三项组合技能包与底层原子组件构成了递进的控制链条:
首先是受控执行与操作确认。在智能中枢下,组合技能包**「经审批的电脑操作」**针对文件读写、命令执行或界面操作等任务,由作用域受限的智能体身份与「持久化受控智能体执行」限定运行实例的身份边界,并在关键动作前暂停等待人工复核。在法律服务场景中,该技能包为可迁移应用:例如法务团队辅助整理电子取证卷宗或核对本地合同时,智能体仅在临时作用域内读取指定目录,任何目录外访问或修改操作均须人工确认,被拒绝的产出不进入下一步。
其次是工具生命周期的准入治理。组合技能包**「工具接入与权限管理」**将外部工具与连接器纳入受控流程,防止挂载未验签插件或驻留高权限令牌。在企业服务场景中,该模式作为可迁移应用,要求工具注册、凭证生命周期与运行时调用解耦,使工作负载身份与工具授权清单对齐,填补“智能体注册表鸿沟”[1]。
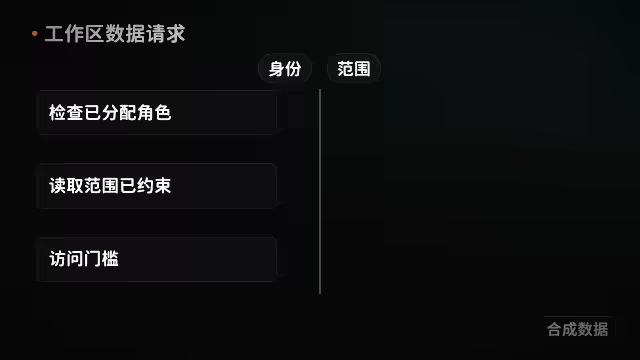
最后是跨工作区的策略收口。组合技能包**「团队模型访问规则」**结合模型网关中的「MCP 策略网关」,对工作区与智能体主体的访问施加上下文策略控制。该技能包在源数据中关联公共服务,但其通过策略网关收口规则并保留审计轨迹的模式,在企业服务与法律合规场景中同属可迁移适配方案。其中,智能体责任人指定与特权作用域授予均须经过人工审批关口;被拒绝的输出不会推进至下游。
上线前的非人类身份治理检验清单
对于准备将工具调用智能体推向生产环境的架构师与安全负责人,可在上线评审时执行以下检验:
- 核查凭证形态与证明链路:智能体是否仍在共用静态 API 密钥?应要求持久化智能体与编排器采用基于执行环境证明的短生命周期凭证,并为高频短暂子智能体配置可追溯至父级编排器的受限委派令牌,确保审计日志能精确还原调用链父子关系。
- 区分进程身份与任务级工具授权:是否将“通过工作负载身份认证”直接等同于“拥有全部工具的持续调用权”?应引入面向任务上下文的按需即时授权机制与「MCP 策略网关」,在任务结束或上下文变更时自动收回临时作用域。
- 落实人类责任人与人工阻断关口:每一个智能体身份主体是否在资产清单中绑定了明确的人类责任人?在身份归属分配、特权范围授予以及高风险电脑操作节点上,必须配置具备阻断权的人工复核关口,确保未经人工接受的权限变更与操作输出无法进入下一步。
觉得有用?分享给需要的人。
参考文献
- [1]
Cloud Security Alliance. (2026). Non-Human Identity Governance for Agentic AI / Agent Identity Governance Framework. labs.cloudsecurityalliance.org ↗
- [2]
SPIFFE. SPIFFE and SPIRE documentation: SVIDs, attestation, and short-lived credentials. spiffe.io ↗
- [3]
National Institute of Standards and Technology. (2023). Artificial Intelligence Risk Management Framework (AI RMF 1.0). nist.gov ↗
相关能力
技能包

S03 · 智能中枢
经审批的电脑操作
后台录入、填表、修改文件等重复操作希望交由 AI 执行,又担心误操作。
AI 先列出操作位置与修改内容,经批准后执行;每一步均保留截图与改动记录。
- 准备账号与登录
- 审批操作清单人工复核
- 执行并截图
- 检查改动人工复核
4 步2 处人工复核8 个组件
S04 · 智能中枢
工具接入与权限管理
为 AI 安装插件、连接外部账号虽然便捷,但来源不明的插件和过宽的权限都存在风险。
安装前检查签名与许可,账号授权范围经人工批准;安装后试运行,并准备回退方案。
- 检查签名与许可
- 批准账号权限人工复核
- 安装并登记
- 试用并备回退人工复核
4 步2 处人工复核7 个组件
S14 · 模型网关
团队模型访问规则
团队普遍使用 AI,但模型与工具的使用权限缺乏管理,出现问题难以追查。
按角色设定访问规则,规则变更须经审批后生效,再以实际请求测试放行与拦截。
- 按角色定规则
- 审阅规则变更人工复核
- 规则生效
- 抽查请求记录人工复核
4 步2 处人工复核6 个组件