把智能體當成身份主體:運行時作用域憑證與非人類身份治理
向調用工具的智能體發放共享靜態密鑰與常設權限,會在智能體規模上重演非人類身份的失控模式。生產級工程必須將每個智能體視為獨立的身份主體,為其配置經環境證明的短生命週期憑證、明確責任人、按需最小權限作用域與可吊銷的審計鏈路,並與沙箱隔離及人工複核關口協同運作。

共享密鑰與常設權限:當工具調用智能體放大非人類身份風險
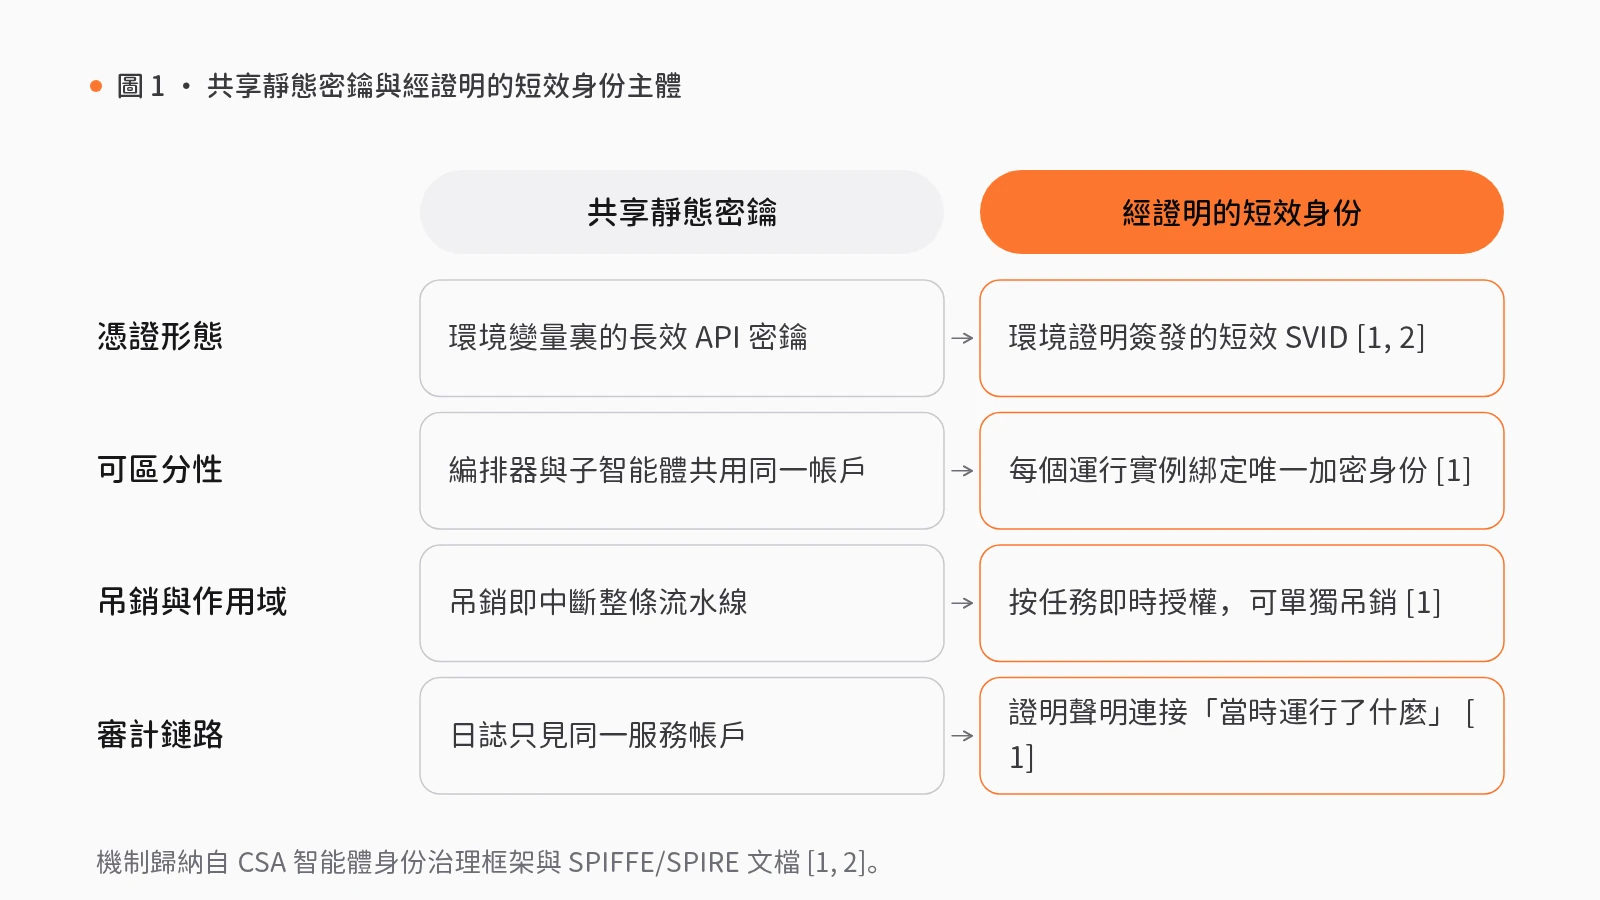
在企業推動智能體接入內部系統的試點中,研發團隊常將服務帳戶的靜態 API 密鑰寫入環境變量,讓編排器、持久化助手與臨時子智能體共用同一套寬泛憑證調用外部接口。一旦下游出現異常寫入或越權檢索,安全與審計團隊在日誌中只能看到同一服務帳戶的記錄——既無法區分是哪個運行實例發起了操作,也無法在不中斷整條流水線的前提下單獨吊銷涉事智能體的權限。
2026 年 10 月中旬,行業內圍繞智能體運行時授權與身份策略層的產品化探索升温,反映出傳統靜態憑證已無法支撐工具調用場景的治理。向調用工具的智能體授予共享 API 密鑰與常設特權,本質上是在智能體規模上重演非人類身份的失效模式[1]。具備生產就緒度的系統必須將每個智能體視為獨立的身份主體:具備經運行環境證明的短生命週期身份、明確的責任人、按需分配的最小權限作用域,以及可隨時吊銷的審計關聯鏈路;這一身份治理層並非替代沙箱隔離與人工複核關口,而是與二者互為補充。
從工作負載證明到任務級動態授權:非人類身份治理的技術機制
要把智能體納入工程化的身份治理體系,首先必須解決「如何在不依賴靜態密鑰的前提下確認運行實例是誰」以及「如何防止身份憑證演變為常設特權」這兩個核心機制問題。
雲安全聯盟在 2026 年發佈的智能體非人類身份治理框架中指出,基於雲原生計算基金會的 SPIFFE 與 SPIRE 標準,系統可通過對執行環境的證明簽發短生命週期加密身份文檔,替代靜態 API 密鑰[1, 2]。具體而言,SPIRE 代理包含 NodeAttestor、WorkloadAttestor、KeyManager 與 SVIDStore 等插件,結合節點證明與工作負載內省選擇器生成加密簽名的短效憑證[2]。每個智能體均可獲得與部署上下文(容器、節點、代碼簽名)綁定的唯一加密身份;該身份自動續期,安全策略直接綁定至 SPIFFE ID,環境證明則構建起將具體操作與「當時運行了什麼」的可驗證聲明連接起來的審計軌跡[1]。
然而,僅有底層工作負載身份不足以閉合治理鏈條。CSA(2026)強調了關鍵的架構邊界[1]:
- 零常設權限與按需即時授權:智能體不應持有寬泛的連續憑證,而應按任務申請受時間與作用域限制的訪問權限;針對任務上下文,基於屬性或基於策略的訪問控制比靜態角色訪問控制更為適用[1]。
- 編排器與高頻短暫子智能體的層級委派:SPIFFE 適合編排器與持久化智能體;但極高並發的短暫子智能體若逐一執行環境證明會引入延遲,因此可從編排器 SVID 派生委派令牌,在不增加子智能體證明延遲的前提下保留審計父子鏈路[1]。
- 智能體註冊表鴻溝:工作負載 SVID 僅證明進程身份,本身不等同於經批准的行為邊界或工具調用授權[1]。
從組織風險治理看,美國國家標準與技術研究院於 2023 年 1 月發佈的《人工智能風險管理框架》提出了治理、映射、度量與管理四項核心功能[3]。NIST AI RMF 1.0 並未強制要求採用 SPIFFE,但團隊可將智能體身份控制映射到 Govern、Map 與 Manage 的治理結果上,涵蓋資產清單、責任人歸屬、最小權限、持續監控與殘餘風險接受[3]。
工程落地與能力映射:把身份主體、策略網關與人工關口編入工作流
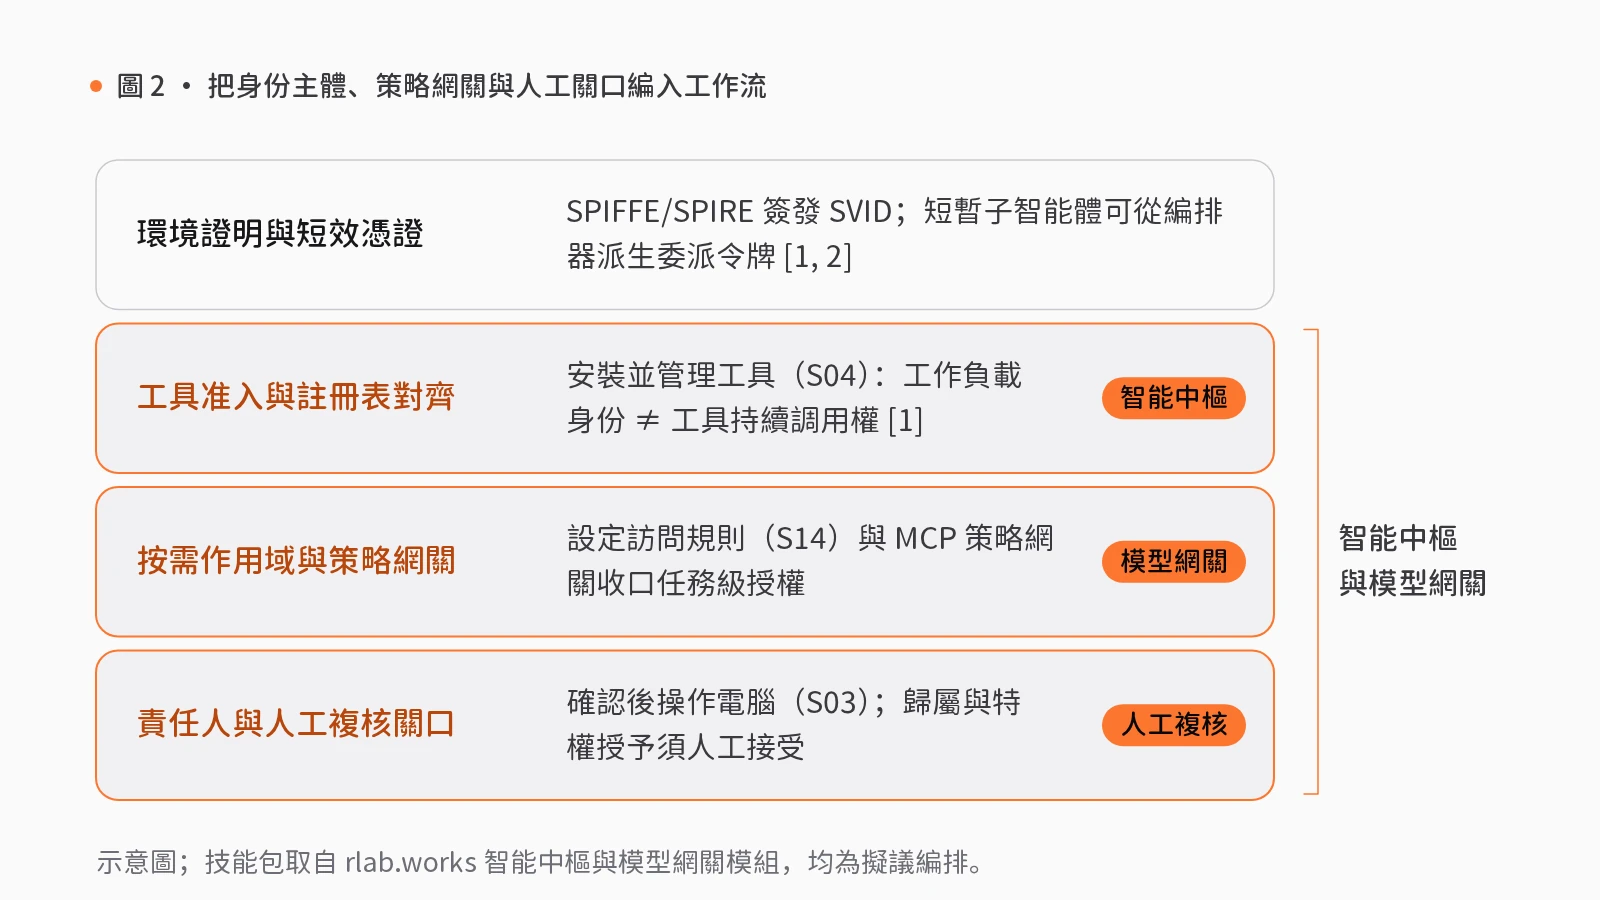
將上述機制轉化為系統架構,意味着不能僅在網絡邊界設定一道粗粒度的防火牆,而要把「作用域身份簽發」「運行時策略攔截」與「人工責任關口」同時嵌入模組與工作流契約中。
在 rlab.works 的能力體系中,**智能中樞(Agent OS)與模型網關(AI Gateway)**協同承接這一治理需求。圍繞智能體的運行時權限與工具調用,三項組合技能包與底層原子組件構成了遞進的控制鏈條:
首先是受控執行與操作確認。在智能中樞下,組合技能包**「經審批的電腦操作」**針對文件讀寫、命令執行或界面操作等任務,由作用域受限的智能體身份與「持久化受控智能體執行」限定運行實例的身份邊界,並在關鍵動作前暫停等待人工複核。在法律服務場景中,該技能包為可遷移應用:例如法務團隊輔助整理電子取證卷宗或核對本地合同時,智能體僅在臨時作用域內讀取指定目錄,任何目錄外訪問或修改操作均須人工確認,被拒絕的產出不進入下一步。
其次是工具生命週期的准入治理。組合技能包**「工具接入與權限管理」**將外部工具與連接器納入受控流程,防止掛載未驗籤插件或駐留高權限令牌。在企業服務場景中,該模式作為可遷移應用,要求工具註冊、憑證生命週期與運行時調用解耦,使工作負載身份與工具授權清單對齊,填補「智能體註冊表鴻溝」[1]。
最後是跨工作區的策略收口。組合技能包**「團隊模型訪問規則」**結合模型網關中的「MCP 策略網關」,對工作區與智能體主體的訪問施加上下文策略控制。該技能包在源數據中關聯公共服務,但其通過策略網關收口規則並保留審計軌跡的模式,在企業服務與法律合規場景中同屬可遷移適配方案。其中,智能體責任人指定與特權作用域授予均須經過人工審批關口;被拒絕的輸出不會推進至下游。
上線前的非人類身份治理檢驗清單
對於準備將工具調用智能體推向生產環境的架構師與安全負責人,可在上線評審時執行以下檢驗:
- 核查憑證形態與證明鏈路:智能體是否仍在共用靜態 API 密鑰?應要求持久化智能體與編排器採用基於執行環境證明的短生命週期憑證,並為高頻短暫子智能體配置可追溯至父級編排器的受限委派令牌,確保審計日誌能精確還原調用鏈父子關係。
- 區分進程身份與任務級工具授權:是否將「通過工作負載身份認證」直接等同於「擁有全部工具的持續調用權」?應引入面向任務上下文的按需即時授權機制與「MCP 策略網關」,在任務結束或上下文變更時自動收回臨時作用域。
- 落實人類責任人與人工阻斷關口:每一個智能體身份主體是否在資產清單中綁定了明確的人類責任人?在身份歸屬分配、特權範圍授予以及高風險電腦操作節點上,必須配置具備阻斷權的人工複核關口,確保未經人工接受的權限變更與操作輸出無法進入下一步。
覺得有用?分享給需要的人。
參考文獻
- [1]
Cloud Security Alliance. (2026). Non-Human Identity Governance for Agentic AI / Agent Identity Governance Framework. labs.cloudsecurityalliance.org ↗
- [2]
SPIFFE. SPIFFE and SPIRE documentation: SVIDs, attestation, and short-lived credentials. spiffe.io ↗
- [3]
National Institute of Standards and Technology. (2023). Artificial Intelligence Risk Management Framework (AI RMF 1.0). nist.gov ↗
相關能力
技能包

S03 · 智能中樞
經審批的電腦操作
後台錄入、填表、修改文件等重複操作希望交由 AI 執行,又擔心誤操作。
AI 先列出操作位置與修改內容,經批准後執行;每一步均保留截圖與改動記錄。
- 準備帳戶與登入
- 審批操作清單人工複核
- 執行並截圖
- 檢查改動人工複核
4 步2 處人工複核8 個組件
S04 · 智能中樞
工具接入與權限管理
為 AI 安裝插件、連接外部帳戶雖然便捷,但來源不明的插件和過寬的權限都存在風險。
安裝前檢查簽名與許可,帳戶授權範圍經人工批准;安裝後試運行,並準備回退方案。
- 檢查簽名與許可
- 批准帳戶權限人工複核
- 安裝並登記
- 試用並備回退人工複核
4 步2 處人工複核7 個組件
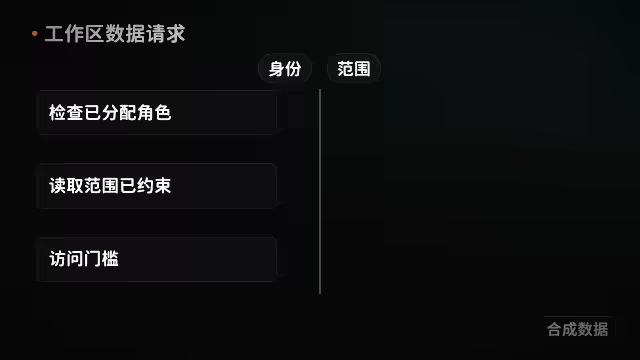
S14 · 模型網關
團隊模型訪問規則
團隊普遍使用 AI,但模型與工具的使用權限缺乏管理,出現問題難以追查。
按角色設定訪問規則,規則變更須經審批後生效,再以實際請求測試放行與攔截。
- 按角色定規則
- 審閲規則變更人工複核
- 規則生效
- 抽查請求記錄人工複核
4 步2 處人工複核6 個組件