【企業服務與通用】防止「影子 AI」演變為供應鏈失控:插件簽名審計、網關多模型路由與流動端隱私脱敏
影子 AI 的風險在於未納管的模型與插件入口;企業應通過簽名插件註冊表、許可證審計與統一模型網關收攏入口,並在流動端上載日誌前脱敏。

散落的外部接口與插件,如何繞開企業原有的安全邊界
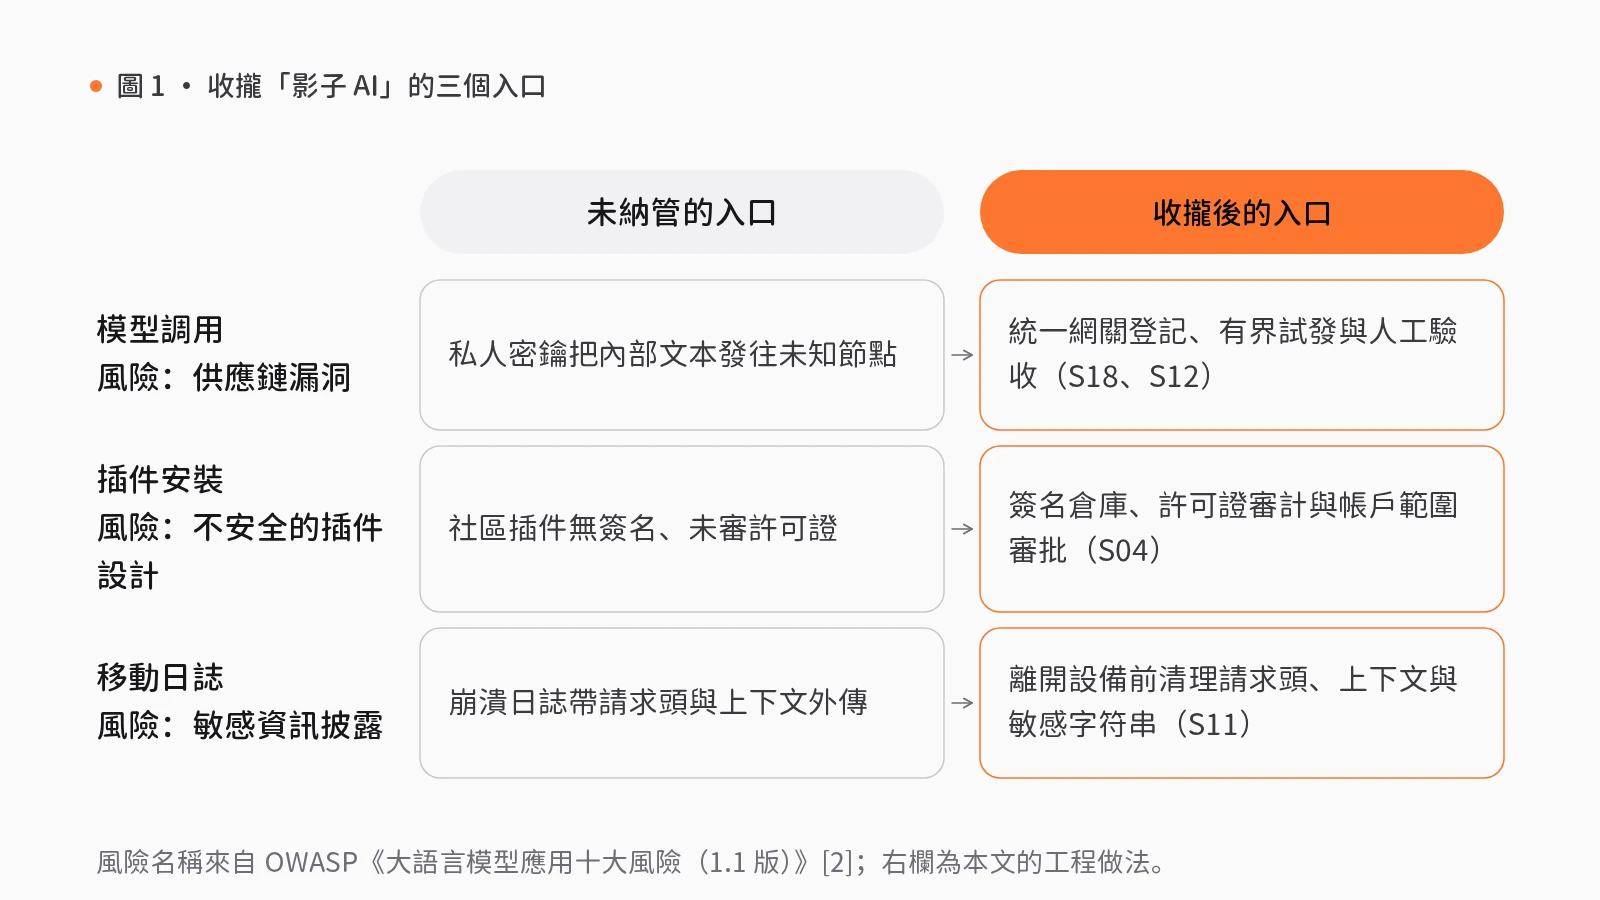
設想一種常見的企業辦公情形:某業務部門為加快紀要整理與知識檢索,自行在辦公電腦上安裝未經審計的桌面擴展插件,各自申請外部大模型接口密鑰,並在外出參會時用手機語音工具錄入待辦。表面上日常文檔處理更為順暢,但安全與合規團隊盤點時卻發現,含內部項目背景的文本正通過分散的私人密鑰流向未知節點,桌面加載的社區插件既無數字簽名也未做許可證審查,流動端應用在異常崩潰時甚至將帶有敏感請求頭與會話上下文的原始日誌直接上載到外部診斷平台。
這種「影子 AI」的核心風險在於未納管的模型與插件入口。當外部模型調用、第三方插件與流動端日誌繞過統一控制面時,局部的效率工具就會演變為軟件供應鏈失控。企業應通過簽名插件註冊表、許可證審計與統一模型網關收攏入口,並在流動端上載日誌前脱敏。
軟件供應鏈、插件邊界與敏感資訊披露:入口失控的風險機制
為何未受管控的模型與插件入口會迅速放大安全與合規敞口?從應用安全分類、攻擊面研究與安全軟件開發生命週期文獻中,可以拆解其機制。
首先,開放網絡應用安全項目(OWASP Foundation, 2023)發佈的《大語言模型應用十大風險(1.1 版)》列出了十項風險[2]:提示詞注入、不安全的輸出處理、訓練數據投毒、模型拒絕服務、供應鏈漏洞、敏感資訊披露、不安全的插件設計、過度代理權、過度依賴以及模型盜竊。在影子 AI 場景下,多項風險在入口處交匯:私自引入未經驗證的模型服務或第三方依賴包,直接構成供應鏈漏洞;自行安裝缺少來源核驗與權限約束的擴展工具,會將不安全的插件設計與過度代理權引入內網;桌面或移動客戶端在缺乏過濾時將上下文、憑據或崩潰日誌發往外部端點,則會導致敏感資訊披露[2]。
更深層的問題在於,傳統研發管理往往未在採購與集成階段覆蓋這些入口。美國國家標準與技術研究院(NIST, 2022)在《安全軟件開發框架(SSDF)1.1 版》(NIST SP 800-218)中指出[3],極少有軟件開發生命週期(SDLC)模型在細節上明確處理軟件安全,因此需將安全軟件開發實踐集成到各開發生命週期實現中。遵循這些核心實踐,有助於軟件生產方減少已發佈軟件中的漏洞數量、減輕未發現或未處理漏洞被利用時的潛在影響,並從根本原因上防止漏洞重演;同時,該框架提供了通用詞彙表,軟件採購方可在採購流程與其他管理活動中藉此促進與供應商的溝通[3]。這意味着模型節點、插件與客戶端日誌治理,必須作為標準化准入環節寫入研發與採購流程。
收攏入口的工程設計:網關路由、插件簽名審計與終端日誌脱敏
將上述安全框架轉化為工程架構,核心是把分散的模型調用、工具安裝與移動終端接入收攏到帶人工複核關口的工作流中。在 rlab.works 的能力體系裏,這一治理由模型網關與智能中樞協同承擔。
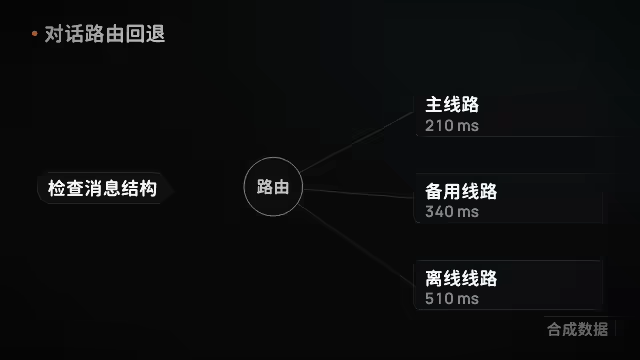
在模型與服務入口層,企業需用統一網關替代私人密鑰。模型網關下的新服務試運行接入(S18)技能包以「服務地址、授權資訊與接口約定」為輸入,先輔助登記服務節點以生成節點和健康狀態,再輔助配置調用方式、少量試運行以記錄響應和類型化錯誤;最後在「接入或回退」人工複核關口由指定複核人審閲,僅人工確認的接入版本與發佈記錄可放行,被拒絕的產出退回修訂且不進入下一步。節點接入後,模型對比與切換(S12)技能包以「任務樣例、可用服務和選擇標準」為輸入,輔助檢查可選模型並樣例對比,輸出質素、錯誤與費用比較記錄;經「審閲切換建議」人工複核關口接受路由草案後,再輔助設定主備模型與額度規則,並由「切換後抽查」人工複核關口保留比較證據與決定。
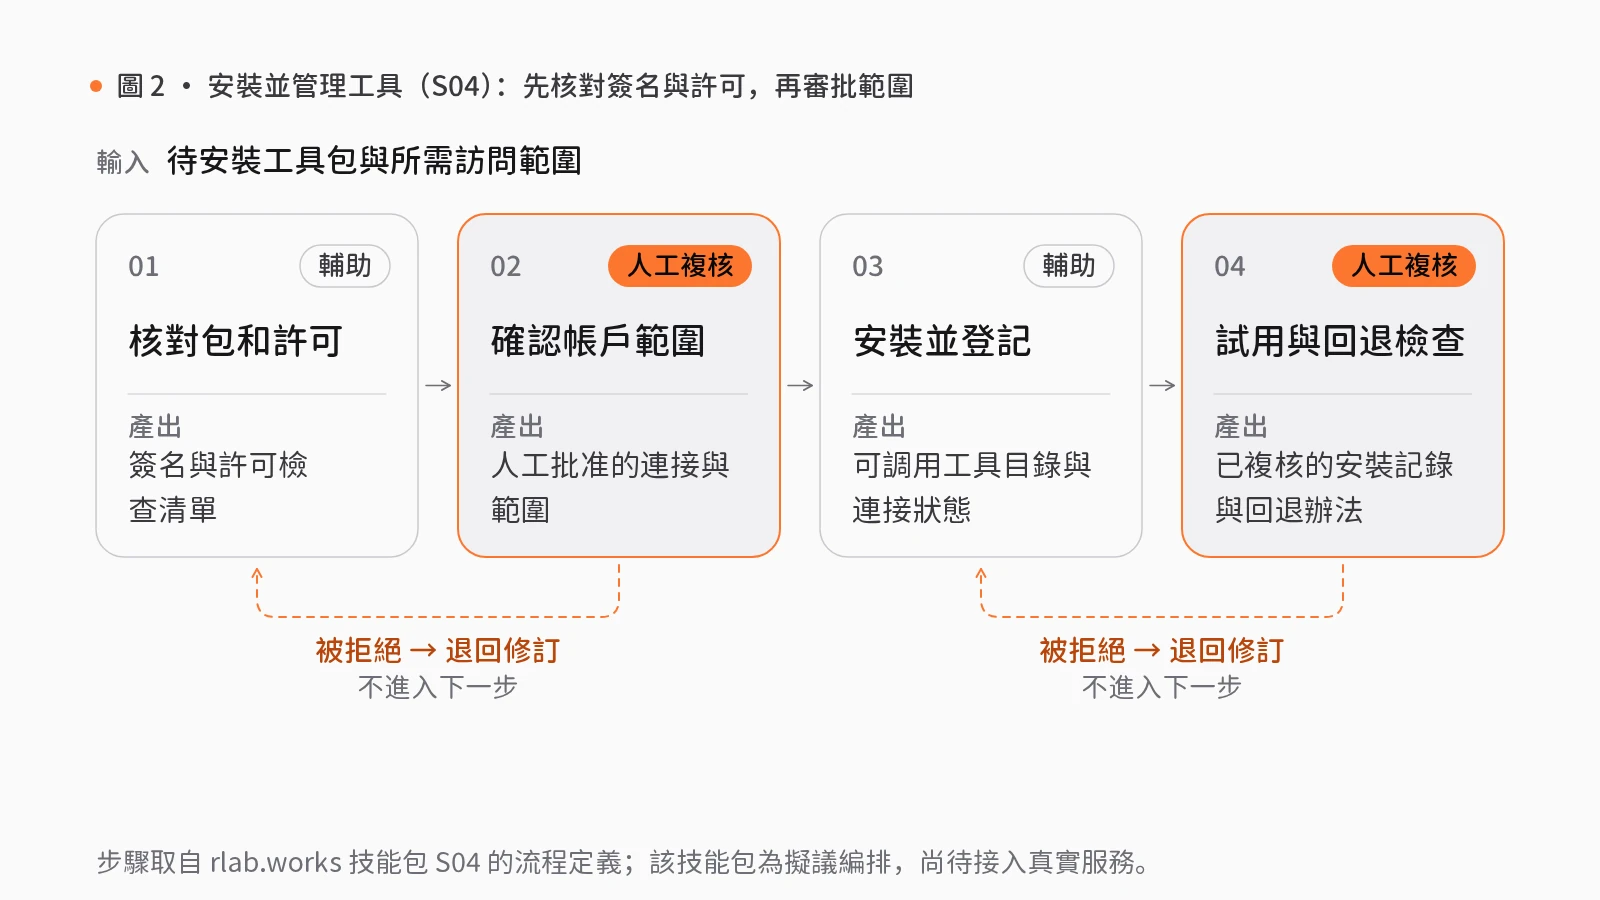
在插件與供應鏈入口層,智能中樞下的工具接入與權限管理(S04)技能包以「待安裝工具包與所需訪問範圍」為輸入:首先在「檢查簽名與許可」步驟調用「簽名插件倉庫與可信安裝」與「依賴許可證策略與元數據審計」能力——前者負責插件包發現、發佈、審核、吊銷與註冊簽名及安裝驗證,後者比對包鎖定文件與已安裝包元數據,將許可證分為允許、需審查和禁止類別並支援按包名、版本和作用域設定例外,共同輸出簽名與許可檢查清單;隨後在「批准帳戶權限」人工複核關口審批連接與範圍;接着輔助安裝並登記到工具目錄;最後在「試用並備回退」人工複核關口核驗調用結果,留存安裝記錄與回退辦法。
需如實説明工程邊界:上述技能包在企業服務與通用行業中均為可遷移應用,而非源數據有行業依據的方案。模型對比與切換需用內部知識助手真實樣例核驗兼容性,候選建議依賴已有記錄,不承諾自動找到最優模型;新服務試運行接入需分別檢查節點心跳、應用響應和部署結果,不假設開發包支援流式消費或自動重試;工具接入與權限管理需按包格式和客戶端選擇適配器並保留撤銷路徑;語音需求受理需連接實際轉寫端點並設定保存期限,不自動改日程或發消息。站點所有技能包均為擬議編排,僅以合成數據演示,尚未接入真實服務;所涉組件成熟度(可運行代碼)均基於靜態源碼檢查而非生產部署,且流動端崩潰上報同處的生產分析適配器目前只是空實現。
治理「影子 AI」入口的管理檢驗
業務與技術負責人在排查影子 AI 風險或批准內部應用上線前,可執行以下檢驗:
- 盤點並收攏模型調用通道:排查硬編碼的外部模型密鑰;要求所有節點必須先經帶人工驗收的登記與有界試發請求,並基於共享樣例完成主備路由與額度配置。
- 強制執行插件簽名與許可證准入:檢查擴展工具是否經過數字簽名校驗、包鎖定文件許可證分類審計及人工權限範圍審批,確保具備回退與吊銷路徑。
- 核驗流動端採集同意與日誌脱敏:確認語音錄入具備用戶發起與理解確認環節,並核實客戶端崩潰日誌在離開設備前已清理請求頭、上下文與敏感字符串。
覺得有用?分享給需要的人。
參考文獻
- [1]
Greshake, K., Abdelnabi, S., Mishra, S., Endres, C., Holz, T., & Fritz, M. (2023). Not what you've signed up for: Compromising Real-World LLM-Integrated Applications with Indirect Prompt Injection. Proceedings of the 16th ACM Workshop on Artificial Intelligence and Security (AISec), 79–90. doi.org/10.1145/3605764.3623985
- [2]
OWASP Foundation. (2023). OWASP Top 10 for Large Language Model Applications (Version 1.1). OWASP. owasp.org ↗
- [3]
National Institute of Standards and Technology (NIST). (2022). Secure Software Development Framework (SSDF) Version 1.1: Recommendations for Mitigating the Risk of Software Vulnerabilities (NIST Special Publication 800-218). doi.org/10.6028/NIST.SP.800-218
相關能力
技能包
S12 · 模型網關
模型對比與切換
新模型不斷推出,更換擔心效果下降,不換又擔心落後。
用同一批樣例對比新舊模型的質素、錯誤與費用差異,再確定主用與備用模型。
- 檢查可選模型
- 樣例對比
- 審閲切換建議人工複核
- 設定主備模型
- 切換後抽查人工複核
5 步2 處人工複核7 個組件
S04 · 智能中樞
工具接入與權限管理
為 AI 安裝插件、連接外部帳戶雖然便捷,但來源不明的插件和過寬的權限都存在風險。
安裝前檢查簽名與許可,帳戶授權範圍經人工批准;安裝後試運行,並準備回退方案。
- 檢查簽名與許可
- 批准帳戶權限人工複核
- 安裝並登記
- 試用並備回退人工複核
4 步2 處人工複核7 個組件
S18 · 模型網關
新服務試運行接入
接入新服務時,配置一經修改便影響線上,出錯後也缺乏回退方法。
先登記節點、配置調用方式,以少量請求試運行,確認無誤後正式接入,否則回退。
- 登記服務節點
- 配置調用方式
- 少量試運行
- 接入或回退人工複核
4 步1 處人工複核5 個組件
S11 · 智能中樞
語音需求受理
在途中或現場不便打字,語音留言又常被誤聽、漏記。
經同意後錄音,結合日程等背景整理需求,先與用戶確認理解無誤,再回復並留存記錄。
- 錄製語音
- 補充相關背景
- 確認需求理解人工複核
- 回覆並記錄
4 步1 處人工複核6 個組件